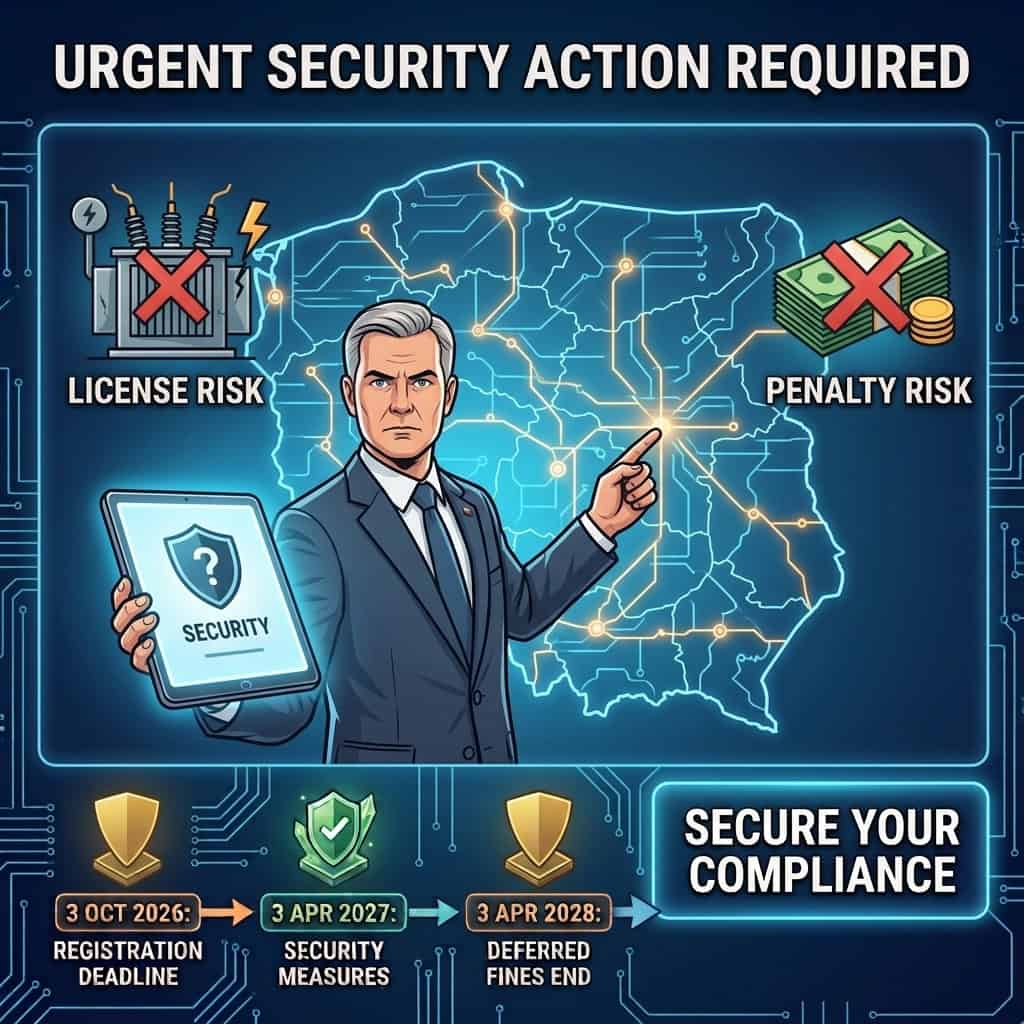
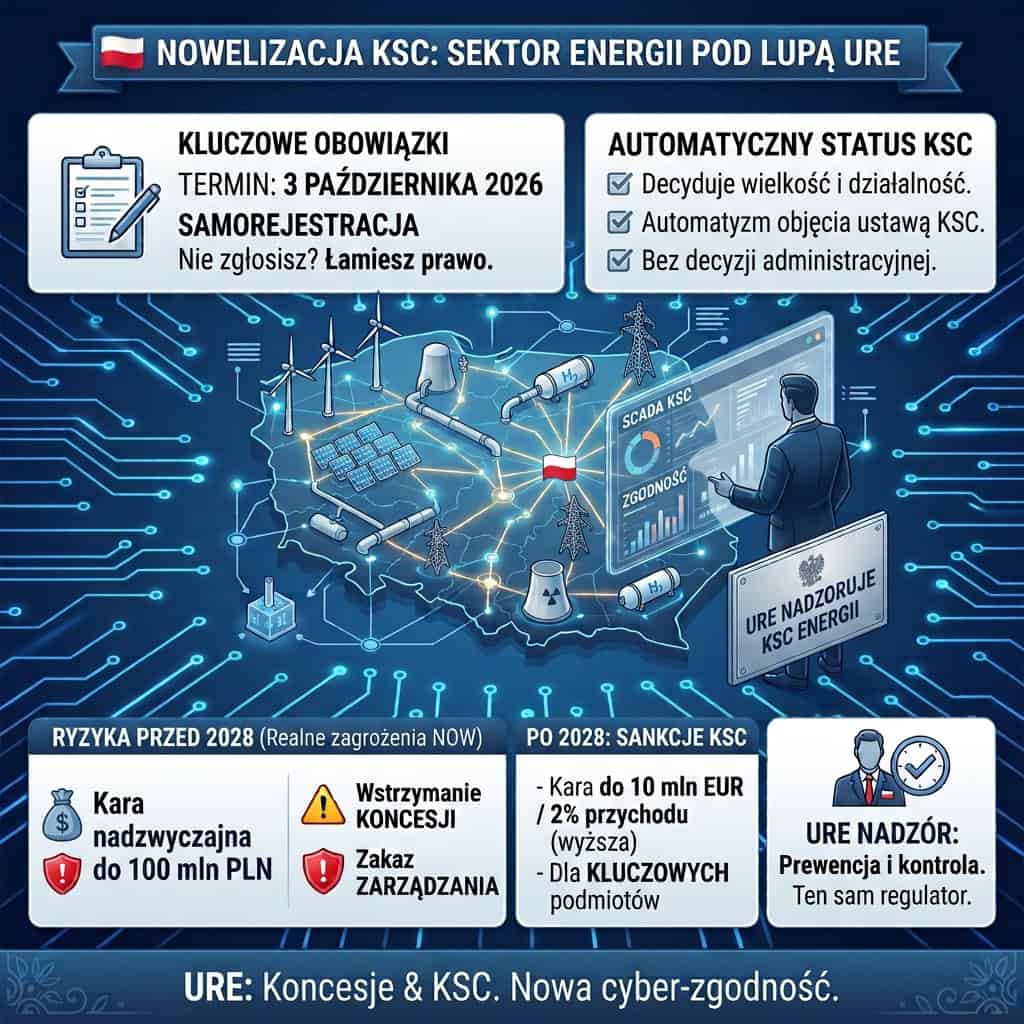
Nikt Cię nie poinformuje. Do 3 października 2026 r. trzeba zgłosić się samemu, a organem, który potem sprawuje nadzór nad sektorem energii, jest Prezes URE. Ten sam urząd, z którym rozliczasz koncesję. Kary pieniężne z nowelizacji leżą pod dwuletnim moratorium do 3 kwietnia 2028 r., o czym prasa branżowa pisze rzadko, ale poza moratorium stoją dwie rzeczy: kara nadzwyczajna do 100 mln zł oraz środki nadzorcze, wśród nich wstrzymanie koncesji i zakaz pełnienia funkcji zarządczych przez kierownika podmiotu.
Koniec decyzji administracyjnej, teraz liczysz sam
Do tej pory objęcie ustawą o krajowym systemie cyberbezpieczeństwa wymagało decyzji administracyjnej. Organ analizował skalę działalności, sprawdzał progi istotności skutku zakłócającego i dopiero wtedy nadawał status operatora usługi kluczowej. Regulacją objęte było kilkaset podmiotów w całym kraju, a górna granica kary wynosiła 200 tys. zł.
Nowelizacja z 23 stycznia 2026 r. (Dz.U. 2026 poz. 252), obowiązująca od 3 kwietnia 2026 r., odwraca tę logikę. Zamiast decyzji obowiązuje reguła wielkości. Prowadzisz działalność z załącznika nr 1 do ustawy i przekraczasz próg średniego przedsiębiorcy, więc jesteś podmiotem kluczowym z mocy prawa, bez żadnego postępowania. Ustalenie własnego statusu i zgłoszenie się do wykazu to obowiązek przedsiębiorcy. Liczba sektorów objętych regulacją poszła z siedmiu do osiemnastu, a Ministerstwo Cyfryzacji szacuje, że przepisy obejmą około 38 tys. podmiotów, w tym około 27 tys. publicznych i około 11 tys. firm.
Zmieniła się też skala sankcji. Z 200 tys. zł na 10 mln euro albo 2 procent przychodu, przy czym stosuje się kwotę wyższą.
Harmonogram, który już obowiązuje
3 kwietnia 2026. Nowelizacja wchodzi w życie.
13 kwietnia 2026. Startuje Wykaz KSC pod adresem wykaz-ksc.gov.pl, prowadzony w Systemie S46 jako osobna aplikacja webowa.
13 kwietnia do 6 maja 2026. Minister Cyfryzacji wpisuje z urzędu dotychczasowych operatorów usług kluczowych, dostawców usług zaufania, przedsiębiorców telekomunikacyjnych i podmioty publiczne.
7 maja do 3 października 2026. Samorejestracja wszystkich pozostałych.
12 czerwca 2026. Nowe podmioty mogą zacząć korzystać z Systemu S46.
3 kwietnia 2027. Koniec okresu dostosowawczego: SZBI, obowiązki z rozdziału 3 i realne korzystanie z S46.
3 kwietnia 2028. Pierwszy audyt bezpieczeństwa dla podmiotów kluczowych, które nie były dotychczas operatorami usług kluczowych. Kto był operatorem, zachowuje swój trzyletni cykl audytowy bez odroczenia, a jeżeli termin audytu wypada przed 4 kwietnia 2027 r., audyt przeprowadza się według wymagań sprzed nowelizacji.
Kto z sektora energii ma obowiązek wpisu
Załącznik nr 1 rozszerza katalog działalności znacznie poza to, co wynikało z ustawy z 2018 r. W podsektorze energii elektrycznej obowiązek obejmuje wytwarzanie, przesyłanie, dystrybucję i obrót, ale też agregację, odpowiedź odbioru, magazynowanie energii, przedsiębiorców zarządzających punktami ładowania pojazdów elektrycznych oraz wyznaczonych operatorów rynku energii elektrycznej, czyli NEMO. W podsektorze gazu doszła rafinacja i przetwarzanie gazu ziemnego. Całkiem nowe są dwa podsektory: energetyka jądrowa oraz wodór, w tym jego wytwarzanie, przesyłanie, magazynowanie i dystrybucja.
Próg wielkości i wyjątki
Podmiotem kluczowym jest co do zasady duży przedsiębiorca prowadzący działalność z załącznika nr 1, czyli taki, który przekracza próg średniego przedsiębiorcy, a podmiotem ważnym średni przedsiębiorca z tego samego załącznika. Progi liczy się według unijnej definicji MŚP, gdzie obok liczby 250 pracowników i obrotu 50 mln euro stoi jeszcze suma bilansowa 43 mln euro, o której teksty branżowe zwykle zapominają.
Reguła wielkości ma wyjątki w obie strony. Art. 5 ust. 1 wskazuje kategorie podmiotów, które są kluczowe niezależnie od liczby pracowników i obrotu. Wniosek „jesteśmy za mali, więc nas to nie dotyczy” trzeba więc sprawdzić w przepisie, zanim sięgnie się po kalkulator.
Grupa kapitałowa i spółki celowe
Kryteria pracowników i obrotu liczy się na poziomie grupy kapitałowej. Dla właściciela portfela projektów OZE, gdzie każda elektrownia jest osobną spółką celową, ma to bardzo konkretny skutek. Pojedyncze SPV zatrudnia trzy osoby i leży daleko pod progiem, a mimo to wpada w obowiązek, bo liczy się suma zatrudnienia i obrotu całej grupy.
Ustawa daje od tego wyjście. Zgodnie z art. 5 ust. 6 spółka, która przekracza próg wyłącznie przez doliczenie przedsiębiorstw powiązanych, nie staje się podmiotem kluczowym, jeżeli jej system informacyjny jest niezależny od ich systemów albo jeżeli nie świadczy usług wspólnie z nimi. Art. 5 ust. 7 wprowadza analogiczną regułę dla podmiotów ważnych. Przepis operuje alternatywą, więc wystarczy spełnić jeden z dwóch warunków, i to jest różnica, która potrafi zdjąć z portfela kilkanaście spółek albo nie zdjąć żadnej.
Odpowiedź leży w architekturze systemu SCADA i w tym, skąd fizycznie prowadzi się nadzór nad portfelem. Elektrownia z własnym, odseparowanym systemem sterowania daje inną odpowiedź niż piętnaście farm zarządzanych z jednej dyspozytorni na wspólnej infrastrukturze, a ciężar wykazania tej niezależności spoczywa na spółce. To ocena inżynierska. Ten sam test działa dla zagranicznego funduszu, który wszedł w polskie aktywa przez lokalne SPV, bo liczy się wielkość całej grupy.
Co naprawdę grozi przed kwietniem 2028
Tu jest miejsce, w którym nagłówki prasowe mijają się z ustawą. Art. 35 nowelizacji odracza kary pieniężne z art. 73 ust. 1 do 4, z art. 73a do 73c oraz z art. 76b o dwa lata, czyli do 3 kwietnia 2028 r. Obejmuje to również osobistą karę dla kierownika podmiotu. Obowiązek istnieje od kwietnia 2026 r., ale kara pieniężna za jego naruszenie przed kwietniem 2028 r. nałożona być nie może.
Poza moratorium stoją dwie rzeczy i to one wyznaczają realne ryzyko na najbliższe półtora roku.
Pierwsza to kara nadzwyczajna z art. 73 ust. 5, do 100 mln zł. Art. 35 jej nie wymienia. Jej przesłanki skraca się w prasie do zagrożenia bezpieczeństwa państwa, a przepis obejmuje także zagrożenie wywołania poważnej szkody majątkowej lub poważnych utrudnień w świadczeniu usług. Dla dystrybutora albo właściciela jednostki wytwórczej ten próg leży niżej, niż sugeruje skrót. Kara pozostaje przy tym instrumentem wyjątkowym, bo wymaga wykazania bezpośredniego i poważnego cyberzagrożenia, więc scenariuszem bazowym nie jest.
Druga, w praktyce ważniejsza, to środki nadzorcze. Karami pieniężnymi nie są, więc moratorium ich nie obejmuje. Art. 53 ust. 4 nakazuje organowi zacząć od pisma z ostrzeżeniem ze wskazaniem czynności i terminu. Jeżeli to nie wystarczy, w art. 53 ust. 5 znajdujemy osiem środków, wśród nich wyznaczenie urzędnika monitorującego na okres do miesiąca, z prawem wstępu na teren podmiotu i wglądu w dokumenty, oraz nakaz podania naruszeń do publicznej wiadomości.
Na końcu tej ścieżki stoi art. 53 ust. 9. Wobec podmiotu kluczowego pozwala wstrzymać udzieloną koncesję albo ograniczyć jej zakres, wstrzymać działalność wpisaną do rejestru przedsiębiorców KRS oraz zakazać kierownikowi podmiotu pełnienia funkcji zarządczych do czasu usunięcia uchybień. Dla spółki koncesjonowanej to jest zdanie, które w tym tekście waży najwięcej. Zanim ktokolwiek policzy 10 mln euro, organ może sięgnąć po koncesję.
Jest jeszcze różnica w samym trybie nadzoru, która przesądza, jak często organ interesuje się danym przypadkiem. Wobec podmiotów kluczowych nadzór jest prewencyjny i następczy, więc kontrola nie wymaga incydentu ani podejrzenia naruszenia, a wobec podmiotów ważnych pozostaje wyłącznie następczy, w szczególności przy uzasadnionym podejrzeniu naruszenia przepisów ustawy. Klasyfikacja „na wszelki wypadek w górę” kosztuje więc nie tylko wyższe wymagania, ale i stałą ekspozycję na kontrolę z urzędu.
Kary od kwietnia 2028, czyli na co się umawiasz
Dla podmiotu kluczowego górna granica to 10 mln euro albo 2 procent przychodu z roku poprzedzającego, kwota wyższa, i nie mniej niż 20 tys. zł (art. 73 ust. 3). Dla podmiotu ważnego 7 mln euro albo 1,4 procent, nie mniej niż 15 tys. zł (art. 73 ust. 4), a przy działalności krótszej niż dwanaście miesięcy podstawą wymiaru jest odpowiednio 500 tys. i 250 tys. euro (art. 73 ust. 3a), co dotyczy świeżo zawiązanych spółek celowych.
Kierownik podmiotu prywatnego odpowiada osobno, do 300 procent otrzymywanego wynagrodzenia liczonego jak ekwiwalent za urlop (art. 73a ust. 4). Karę na podmiot i karę na kierownika nakłada się niezależnie od siebie (art. 73a ust. 3), a delegowanie zadań na dział IT jej nie wyłącza.
Samo niedopełnienie obowiązku rejestracyjnego jest odrębną podstawą kary wobec podmiotu (art. 73 ust. 1 pkt 1 oraz ust. 1a, odsyłający do wniosku z art. 7c ust. 1) i osobną podstawą wobec kierownika (art. 73a ust. 1 pkt 1). Art. 73 ust. 1b przesądza przy tym, że karze podlega także zachowanie jednorazowe, więc dawna praktyka wymagająca uporczywości już nie chroni. Osobna podstawa, o której łatwo zapomnieć: brak corocznego szkolenia kierownictwa z art. 8e (art. 73a ust. 1 pkt 4).
W tych dwóch latach organ gromadzi materiał na temat tego, kto działał z należytą starannością od pierwszego dnia, a kto zaczął w marcu 2028 r.
Co zrobić do 3 października
Sześć kroków, w tej kolejności.
Ustal przynależność sektorową na podstawie faktycznie prowadzonej działalności, nie kodu PKD: koncesja, rola NEMO, agregacja, odpowiedź odbioru, magazynowanie, punkty ładowania, rafinacja gazu, wodór, energetyka jądrowa.
Policz próg na poziomie grupy kapitałowej, z sumą bilansową włącznie, i sprawdź osobno, czy nie wpadasz w kategorię objętą obowiązkiem niezależnie od wielkości.
Jeżeli próg przekracza dopiero grupa, przetestuj wyjątek z art. 5 ust. 6, czyli niezależność systemów informacyjnych albo brak wspólnego świadczenia usług, i zbierz dowody techniczne na wypadek sporu.
Ustal, kto jest kierownikiem podmiotu w rozumieniu ustawy, i zaplanuj mu coroczne szkolenie z art. 8e, bo to najprostsza podstawa kary osobistej.
Zaloguj się do aplikacji Wykaz KSC przez Węzeł Krajowy i złóż wniosek podpisany przez kierownika podmiotu albo osobę upoważnioną.
Udokumentuj przebieg analizy klasyfikacyjnej razem z datą, żeby przy kontroli mieć dowód należytej staranności nawet wtedy, gdy kwalifikacja okaże się sporna.
Dlaczego ta sprawa kończy się w URE
Organem właściwym do spraw cyberbezpieczeństwa dla sektora energii jest Prezes URE. Nie Ministerstwo Cyfryzacji, nie CSIRT. Ten sam organ, który wydał koncesję, zatwierdza taryfy i ocenia wywiązywanie się z obowiązków wynikających z IRiESP oraz IRiESD, będzie oceniał, czy spółka wdrożyła SZBI i czy zgłosiła się do wykazu. To zmienia charakter sprawy: dokumentacja KSC ląduje na tym samym biurku, na którym leży historia relacji spółki z regulatorem.
Praktyka zgodności regulacyjnej dla energetyki wygląda tak samo niezależnie od tego, czy chodzi o kodeks sieciowy, czy o KSC: klasyfikacja, dowód techniczny, dokumentacja, termin. Sprawdzamy klasyfikację i przygotowujemy materiał do wniosku, wskazujemy ryzyka i rekomendacje. Nie zastępujemy kancelarii w wykładni przepisu ani audytora w audycie z art. 15.
Jedno zastrzeżenie przeciwko nam. Jeżeli Twoja spółka była operatorem usługi kluczowej, jesteś już w wykazie z urzędu i wpis masz z głowy, więc rozmowa o rejestracji jest bezprzedmiotowa, a zostaje z niej pytanie o SZBI i o termin audytu, czyli zupełnie inny temat i inny budżet.
GridStaff Compliance
Odpisz na cztery pytania, a w jeden dzień roboczy powiemy, czy warto pogłębiać temat. Ile osób zatrudnia cała grupa kapitałowa i jaki ma obrót. Które z działalności wymienionych w załączniku nr 1 spółki w grupie faktycznie prowadzą, licząc według stanu faktycznego zamiast wpisu w KRS. Czy spółki celowe mają odrębne systemy sterowania. I kto jest u Was kierownikiem podmiotu w rozumieniu ustawy.
Jeżeli już wiesz, że wpadasz w reżim KSC, zarezerwuj termin na pełną klasyfikację i przygotowanie wniosku do połowy września. Zostaje wtedy margines na komplet dokumentów i podpis kierownika przed 3 października, zamiast składania wniosku w ostatnim tygodniu.
Źródła: ustawa z 5 lipca 2018 r. o krajowym systemie cyberbezpieczeństwa, t.j. Dz.U. 2026 poz. 20; ustawa z 23 stycznia 2026 r. o zmianie ustawy o krajowym systemie cyberbezpieczeństwa oraz niektórych innych ustaw, Dz.U. 2026 poz. 252, w tym art. 35; komunikat Ministerstwa Cyfryzacji o terminach KSC z kwietnia 2026 r.; dyrektywa (UE) 2022/2555 (NIS2).